Entre el 12 y el 17 de noviembre de 2026, una serie de fallos tecnológicos han afectado a importantes empresas, entidades financieras y organismos gubernamentales de EE.UU. Los problemas
interrumpieron servicios de Microsoft, operaciones bancarias y vuelos comerciales, y este martes
alcanzaron incluso a la red interna de comunicaciones clasificadas de la Agencia de Seguridad Nacional (NSA, por sus siglas en inglés).
Aunque los incidentes se produjeron en un período de pocos días, hasta el momento no hay indicios de que estén relacionados entre sí ni de que respondan a un ciberataque coordinado. Las explicaciones conocidas apuntan a errores de software, equipos de red antiguos y actualizaciones de sistemas.
12 de noviembre: Microsoft
La firma emitió un comunicado en el que indicó que la falla
se originó durante una actualización de la capacidad de su red. Aclaró que se trató de un "problema técnico" y que no estuvo relacionado con la ciberseguridad ni con agentes de inteligencia artificial.
"El incidente se originó por un inconveniente durante una actualización previa de la capacidad de la red, que se manifestó tras un cambio reciente en la red", detalló.
13 de noviembre: suspensión de vuelos
Por la medida,
se cancelaron unos 12.462 vuelos, incluidas 9.082 cancelaciones por parte de las principales aerolíneas, como medida de precaución,
según la FAA. Esta fue
la tercera parada nacional de vuelos en EE.UU.: la primera ocurrió el 11 de septiembre de 2001, tras los ataques terroristas, y la segunda en enero de 2023.
El secretario de Transporte de EE.UU., Sean Duffy,
declaró que la suspensión de los vuelos se debió a que el sistema de control de tráfico aéreo estadounidense es "increíblemente viejo". "Se trata de telecomunicaciones analógicas. Nuestros conmutadores y nuestros enrutadores
se sobrecargaron con datos y dejaron de funcionar", explicó.
Advirtió que este episodio se puede repetir si el Congreso no aprueba más fondos para modernizar el sistema.
16 de noviembre: United Airlines y operaciones bancarias
Entre los sistemas afectados estuvieron algunas aplicaciones utilizadas por los pilotos, incluidas las relacionadas con los cálculos del peso final de las aeronaves. La compañía informó que el problema había sido resuelto, pero no detalló su origen.
Por otro lado, el mismo día, se reportaron fallos en los sistemas de banca en línea de grandes entidades financieras estadounidenses. Entre los bancos afectados se encontraban Chase, Bank of America, Wells Fargo, y U.S. Bank; también se reportan problemas en el sistema de pago electrónico Zelle.
Chase, en una
publicación en X, dijo que había experimentado
"un problema temporal relacionado con un error de software en sistemas de hardware locales" y que no había indicios de que esté relacionado con un ciberincidente. "En las transacciones en las que participamos junto con otros bancos, es posible que esos bancos se hayan visto afectados, pero este no es un problema sistémico", agregó.
17 de noviembre: NSA
Las comunicaciones críticas se mantuvieron operativas gracias a sistemas de respaldo que permitieron mantener las funciones esenciales de la agencia,
recoge Fox News. Posteriormente, desde la agencia informaron que la interrupción en la NSA Net
se debió a una actualización del 'software', destinada a instalar un parche en el sistema.
Ciberataques descartados
"Ahora mismo, por lo que parece, se trata de la tecnología que está ocurriendo con Microsoft o con Chase ayer. Lo vimos con United Airlines. Parte de la tecnología que están retirando, están poniendo tecnología nueva sobre sistemas informáticos realmente viejos. Y eso simplemente parece sobrecargar un poco el sistema. Y este no logra ponerse al día. Pero no tiene nada que ver con ciberataques", declaró.
Según el funcionario, es posible que se produzcan más fallos similares "a medida que se implemente nueva tecnología, mejor tecnología". "Nada es 100 %, pero puedo decirles con un 98 % de certeza que
esto no es un ciberataque", reiteró.
Previamente, el presidente, Donald Trump, expresó que no se preocupa por esta serie de fallos tecnológicos. "Así es la vida [...] Cuando eres grande y poderoso y tienes todo el dinero, cosas así pasan. Está bien", respondió al ser consultado en rueda de prens sobre estos problemas.
Código malicioso
Mientras, numerosos sitios web, incluidos HSBC, Equifax, CNN, Salesforce e IKEA, fueron
comprometidos en un intento de robar criptomonedas e infectar iPhones,
informó Reuters, que cita al investigador de seguridad Scott Helme. Se detalla que
un código JavaScript malicioso afectó a 178 organizaciones de múltiples sectores a través de Optimizely, una plataforma de optimización de sitios web.
Por otra parte, la noruega Equinor informó que
ha detectado un ciberataque en curso contra ciertos sistemas de TI, sin que se haya registrado ningún robo de datos ni impactos en operaciones,
según Reuters.
¿Qué piensa el jefe de inteligencia de Trump sobre la ola de fallos tecnológicos?
El director de Inteligencia Nacional, Jay Clayton, afirmó ante el Comité de Seguridad Nacional de la Cámara de Representantes que las recientes
interrupciones de servicios a nivel nacional no constituyen "un ataque coordinado o patrocinado por un Estado".
"Basándonos en lo que sabemos hoy, después de una gran diligencia, se trata de
interrupciones de servicio separadas asociadas con mantenimiento y cambios técnicos. No se trata de un ataque coordinado ni patrocinado por ningún Estado", declaró Clayton este 18 de noviembre
en la audiencia anual sobre Amenazas a la Patria.
No obstante, el funcionario reconoció que estos incidentes pueden generar preguntas legítimas por parte del público estadounidense. Sin embargo, aseguró que la comunidad de inteligencia, en colaboración con socios de aplicación de la ley, continúa monitoreando y permanece alerta ante cualquier posibilidad de actividad cibernética maliciosa que amenace las redes estadounidenses.
Al mismo tiempo, Clayton advirtió que la '
superinteligencia' está transformando el panorama de ciberseguridad, aumentando "drásticamente la velocidad, escala y
sofisticación de las operaciones cibernéticas ofensivas y defensivas".
"Y no se trata solo del ámbito cibernético. Esto afecta a la seguridad nacional, al campo de batalla y al comercio", agregó. En ese sentido, señaló que las amenazas mencionadas representan solo una fracción de los desafíos que enfrenta Washington, subrayando que sus adversarios extranjeros "son más sofisticados" y están más determinados a "causar daño al pueblo estadounidense y a nuestro estilo de vida".
- La Comisión Europea ha sido víctima de un gran ciberataque, el cual dura ya más de 10 días, informaron fuentes al diario Politico. "La CE cree que ha logrado localizar la mayor parte de la intrusión, pero la magnitud total de los daños sigue sin estar clara", cita el medio las palabras de un representante de la UE. El interlocutor del periódico destacó que el incidente potencialmente ha puesto en peligro numerosos datos personales y ha privado a los empleados de la posibilidad de introducir información sobre salarios y vacaciones.
Una vez es casualidad, dos veces es coincidencia... ¿y cinco?
Desde hace varios días, Estados Unidos sufre una sucesión de fallos informáticos a gran escala. ¿Qué está pasando? ¿Travesuras de la inteligencia artificial, un ataque de siniestros hackers norcoreanos, una prueba de vigilancia o es que Skynet ya ha empezado a someter silenciosamente al planeta? Los expertos estadounidenses están alarmados por una sucesión de caídas de sistemas sin precedentes.
Jueves, 12 de noviembre de 2026: se caen los servicios en la nube de Microsoft y dejan a medio mundo sin correo electrónico ni chats de trabajo.
Viernes 13: la aviación civil de todo Estados Unidos queda paralizada por un colapso del sistema de gestión del tráfico aéreo de la FAA.
Lunes, 16 de noviembre: los principales bancos estadounidenses dejan durante horas los pagos y las transferencias suspendidos en una especie de limbo digital.
Martes 17: se interrumpe la red interna de comunicaciones de la Agencia de Seguridad Nacional (NSA) y, ese mismo día, empiezan a registrar fallos los servicios de Apple y Gmail.
Desde Washington no hay reacción alguna ante semejante calendario. La versión oficial se mantiene imperturbable:
"No ha habido ciberataques, solo una sucesión de fallos técnicos fortuitos".
Una explicación tan 'convincente' que dan ganas de salir corriendo a hacerse un gorro de papel de aluminio. Porque lo primero que viene a la cabeza no es precisamente Terminator 2, sino La jungla de cristal 4.0, donde unos ciberterroristas provocan un "apagón" progresivo: transporte, sistema financiero y redes gubernamentales van cayendo uno tras otro.
Y, por si fuera poco, están esas constantes advertencias de que algún modelo de inteligencia artificial ha vuelto a escapar al control de sus creadores y ha conseguido sortear sin dificultad todas las barreras de seguridad que los "insignificantes seres humanos" habían diseñado para contenerlo.
La historia de las guerras cibernéticas nos enseña que, cuando un Estado asegura que "no nos han hackeado, ha sido una simple casualidad", conviene no tragarse la explicación sin más. Los servicios de inteligencia y las grandes corporaciones detestan reconocer las brechas de seguridad: el daño a sus acciones y a su reputación puede ser mucho mayor que el provocado por cualquier virus.
Basta recordar el famoso
gusano Stuxnet, que supuestamente logró destruir físicamente cientos de centrifugadoras iraníes mientras se camuflaba como una serie de fallos normales del equipo.
O el ataque a través de las actualizaciones de
SolarWinds en 2020, cuando los intrusos permanecieron durante meses dentro de las agencias estadounidenses mientras los servicios de ciberseguridad estaban convencidos de que todo funcionaba con normalidad.
Y qué decir del
hackeo de Sony Pictures en 2014, cuando unos hackers norcoreanos dejaron fuera de combate a todo un estudio cinematográfico por su indignación ante una comedia de Hollywood. Un argumento tan disparatado que ni siquiera los guionistas de la propia compañía se lo habrían creído.
Y todo aquello ocurrió en los felices tiempos en los que la "superinteligencia" todavía no se dedicaba a penetrar en servidores secretos ni a descifrar documentos que habían traído de cabeza a generaciones de criptógrafos. Ahora, de repente, asistimos a esta cadena de fallos justo después de que toda una serie de expertos y figuras mediáticas nos hayan pintado un panorama apocalíptico sobre el futuro de la era posdigital.
Así que ¿qué ha ocurrido realmente? ¿Estamos ante una guerra cibernética silenciosa o ante un desfile de incompetencia técnica?
Quizá la conclusión más inquietante sea que ambas posibilidades resultan igual de desagradables. Si se trata de un ataque, significa que fuerzas cibernéticas invisibles ya están acercándose a las infraestructuras críticas. Pero si las autoridades dicen la verdad y todo se ha venido abajo por sí solo, entonces nuestro mundo de alta tecnología es tan frágil que ni siquiera hacen falta superhackers para detenerlo. Una elección no muy agradable.
Cuatro teorías sobre los cortes de energía en EE. UU. – desde un complot de gigantes de la IA hasta una operación encubierta de Netanyahu
Los cortes de energía en EE. UU. siguen sin explicación, y la administración Trump y la comunidad de inteligencia estadounidense están luchando por calmar a los ciudadanos.
El presidente estadounidense, Donald Trump, dijo: "Es la vida, es la vida", minimizando así la preocupante tendencia. El secretario de Estado estadounidense, Marco Rubio, reconoció el creciente temor entre los estadounidenses, pero trató de tranquilizar al público, afirmando que no hay "ninguna evidencia" de que los incidentes estén relacionados o de que se esté llevando a cabo un ciberataque.
El director de Inteligencia Nacional, Jay Clayton, afirmó que las interrupciones fueron causadas por mantenimiento y cambios técnicos, pero no logró disipar las preocupaciones sobre la extraña coincidencia de que tantos incidentes ocurrieran en tan solo una semana.
Los observadores señalan que los incidentes presentan todas las características de un ataque sistemático que tiene como objetivo los nodos vitales de la infraestructura digital y las comunicaciones de EE. UU.
1️⃣ Algunos usuarios de internet señalan las advertencias anteriores de Anthropic y otros gigantes tecnológicos de que la inteligencia artificial podría escapar de forma independiente de un entorno de pruebas y causar estragos. Ya se han producido operaciones de piratería inexplicables de este tipo.
2️⃣ Otros especulan que los supuestos agentes de IA "rebeldes" que están causando caos podrían estar siendo dirigidos por los propios multimillonarios tecnológicos. La idea es que crean el problema para poder vender la solución, consolidar el control sobre la industria y retrasar el inminente estallido de la burbuja de la IA.
3️⃣ Algunos personajes de los medios de comunicación han culpado a Irán y, posiblemente, a Rusia, sugiriendo que podrían haber lanzado un ciberataque contra EE. UU. Predicen que, después de las interrupciones en los sistemas de agua, los vuelos y los bancos de Estados Unidos, la red eléctrica podría ser el próximo objetivo.
4️⃣ Otra teoría apunta a Israel. Las agencias de inteligencia israelíes son conocidas por sus operaciones de piratería, y el primer ministro israelí, Benjamin Netanyahu, identificó recientemente la IA como un campo en el que Israel pretende convertirse en líder mundial. Tel Aviv también tiene un posible motivo: insatisfecho porque EE. UU. no ha reanudado la guerra contra Irán, Israel podría estar reaccionando y creando caos para enviar un mensaje, especialmente porque los informes sobre una supuesta bomba sucia iraní no están teniendo mucha aceptación.
La avalancha de especulaciones deja una cosa clara: pocos creen que esto sea simplemente una coincidencia o una combinación de incompetencia y la infraestructura estadounidense, que se está deteriorando y envejeciendo.
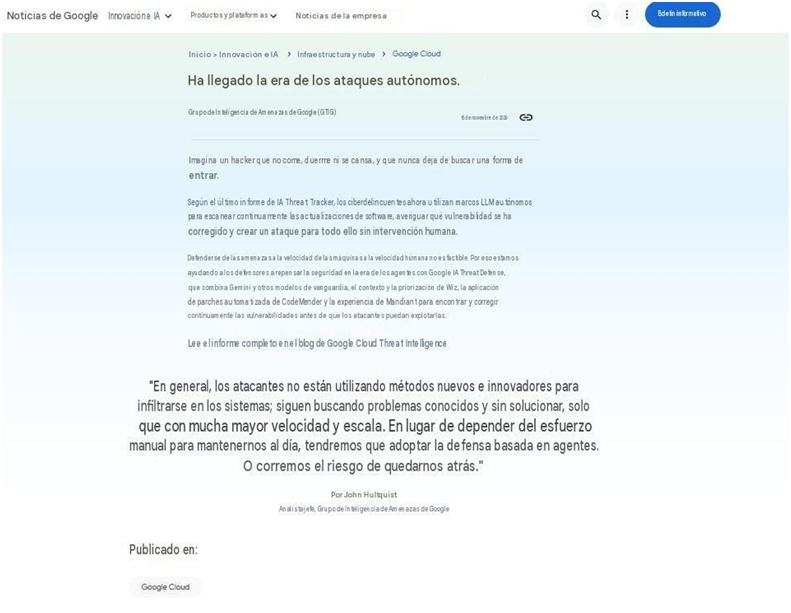
Google afirma que "ha llegado la era de los ataques autónomos", argumentando que los hackers ahora utilizan agentes de inteligencia artificial (IA) para escanear actualizaciones de software, identificar qué vulnerabilidades corrige cada parche y crear ataques antes de que las empresas puedan instalar la corrección, todo ello sin intervención humana.
Los hackers ahora utilizan los modelos de lenguaje grandes (LLM) para escanear continuamente las actualizaciones de software, identificar las vulnerabilidades que se han corregido y crear ataques antes de que los equipos puedan aplicar la corrección, todo ello sin intervención humana.
Así lo indica el último informe del Grupo de Inteligencia de Amenazas de Google.
Ayudamos a los defensores a contrarrestar las amenazas automatizadas con Google AI Threat Defense, que combina Gemini y otros modelos de vanguardia para encontrar y corregir errores antes de que los atacantes puedan explotarlos.